skill-vetter 是一款用于第三方 Skill 安装前安全评估的指南型技能,帮助 AI Agent 和使用者按固定步骤检查来源、代码与权限。它的核心是审查协议和报告模板,不具备自动扫描或拦截恶意程序的功能。
skill-vetter 是什么,安全标识如何理解
来源材料将 skill-vetter 介绍为 OpenClaw 官方出品的安全审查指南,其内容以 Markdown 文档呈现,本身不包含可执行代码。它属于 Agent 增强类技能,作用是为技能安装决策提供检查依据,适合放在引入第三方能力之前使用。
本次提供的 CocoLoop 条目资料标注安全 S+、下载 860;来源页面摘录另有安装数量,两种口径不宜混用。这些平台信息可作为了解条目的参考,但不能替代对实际文件、权限需求和后续版本的检查。
纯文档意味着该技能自身没有代码执行逻辑,但不能据此认定使用过程绝无风险。Agent 如何理解文档、审查时调用哪些工具,以及是否执行被审查内容中的指令,仍会影响安全结果。
四步审查流程覆盖哪些问题
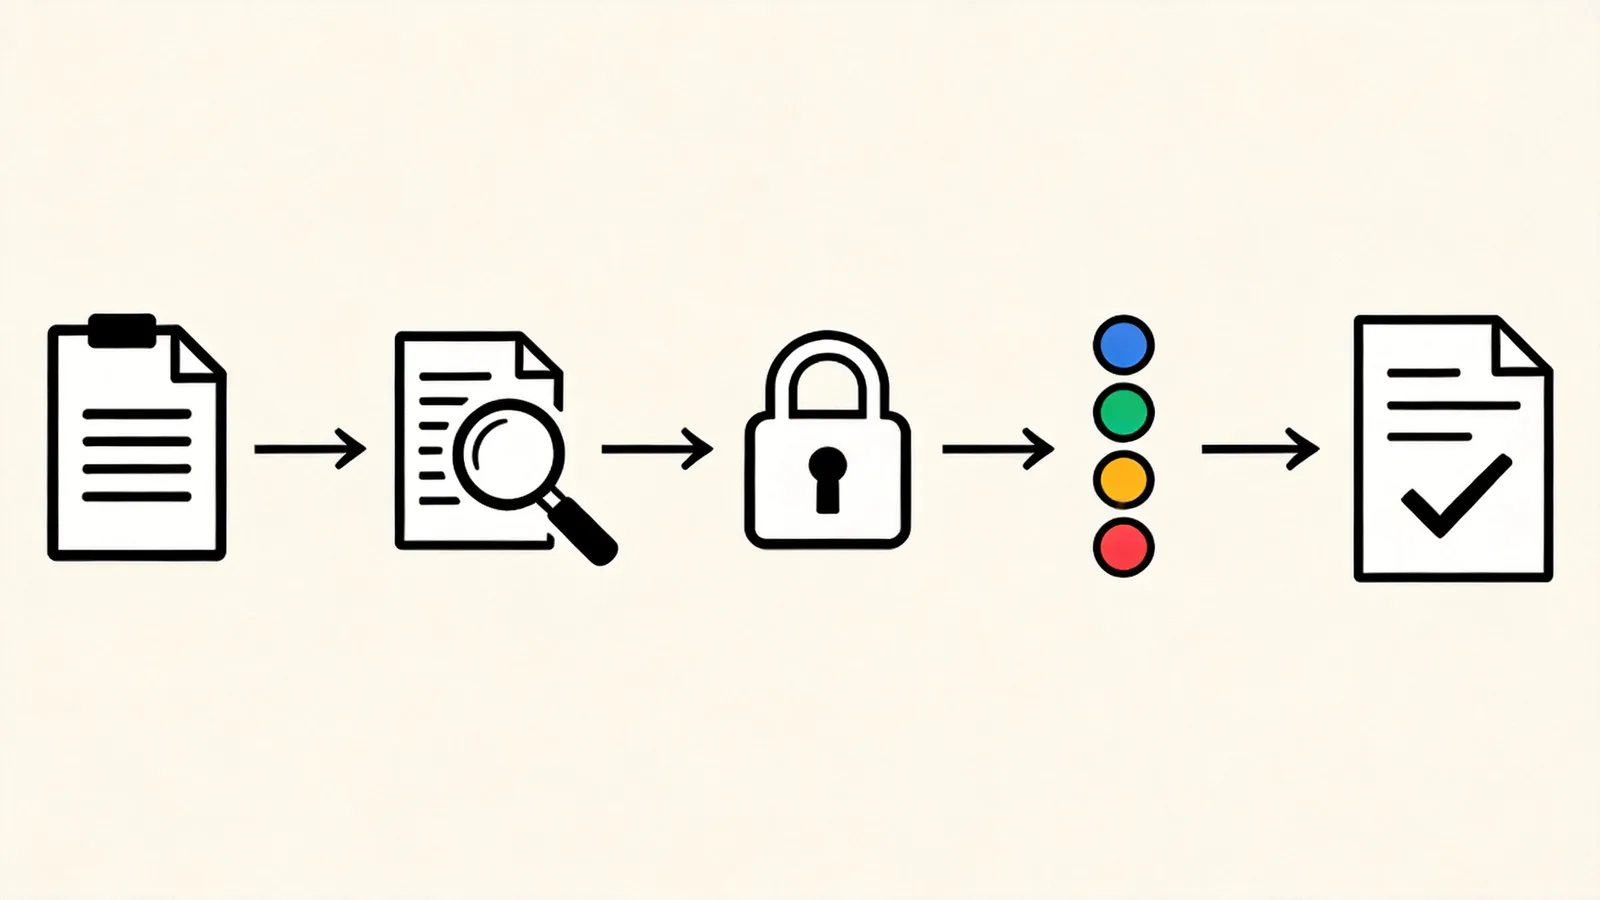
第一步是来源检查,核对作者信誉、下载情况和更新频率,判断技能的发布背景。第二步是代码审查,要求阅读所有文件,识别危险函数、可疑模式与不符合功能描述的行为。来源声誉只能提供线索,不能省略文件检查。
第三步是权限范围评估,分别确认文件读写、网络访问和命令执行是否必要。例如,一个功能简单的技能若提出广泛的文件访问需求,就需要进一步解释用途。审查重点是权限与任务是否匹配,而不只是有没有申请权限。
第四步是风险分级,将结果归入 LOW、MEDIUM、HIGH 或 EXTREME,并按指南对应直接安装、完整审查、人工批准或禁止安装等处置方式。最终报告应呈现检查发现与安装建议,让决策有依据可查。
危险信号清单能提供什么帮助
材料列出的重点检查对象包括动态执行、编码解码操作和凭证文件访问等行为。这类清单能提醒审查者关注容易遗漏的位置,尤其适合用来统一团队的检查范围,减少只看技能简介就决定安装的情况。
来源材料对危险信号数量存在不同表述,因此不宜把具体条数作为能力指标。检查时也应区分文档中的风险示例与实际执行逻辑,避免仅因出现某个函数名称,就认定整个技能含有恶意行为。
清单无法单独解释所有代码意图。对于混淆内容、隐蔽的数据传输或复杂依赖,审查者仍需结合上下文判断;无法说明的行为应保留为待核实问题,而不能因为未命中清单就默认安全。
从获取文档到形成审查报告
来源页面提供文档查看、压缩包手动下载和通过 Agent 添加等入口。使用前应先阅读技能文档,明确它要求检查哪些对象,再准备待评估技能的完整文件、来源信息与权限说明。仅凭商店介绍无法完成文件级审查。
实际使用时,可以让 Agent 按四步流程组织检查,也可以由人工逐项执行。由于 skill-vetter 不附带自动代码扫描功能,读取文件、分析依赖或核对外部信息,需要使用者自行完成,或借助其他工具。
报告应把已检查内容、发现的疑点和仍未确认的事项交代清楚,再给出风险等级与安装建议。材料中的报告模板以纯文本为主,便于阅读,但接入数据库或其他安全系统时通常还需要整理格式。
适用场景与需要保留的限制
这套指南适合需要建立技能安装规范的 Agent 开发团队、安全管理员,以及愿意阅读代码的个人用户。技能市场运营方也可参考其检查维度,制定审核流程;若要批量评估大量条目,则需要考虑人工审查的时间成本。
审查质量依赖执行者的安全知识和实际投入。静态规则可能无法覆盖新型供应链攻击,技能更新后也需要重新检查,不能沿用旧报告直接放行。过度信任官方来源或认证标识,同样会削弱流程的作用。
材料提到部分推荐检查方法涉及访问代码托管平台及其接口,在网络受限时可能无法完整执行。此时应记录缺失证据,并据此调整安装判断。skill-vetter 能帮助规范审查步骤,但不能保证发现所有恶意逻辑。
延伸阅读
© 版权声明
文章版权归作者所有,未经允许请勿转载。